-

CEO-Fraud: Identitätsbetrug erkennen und vermeiden
Immer häufiger versuchen Cyberkriminelle, Unternehmen mit gezielten Betrugsmaschen zu täuschen. Beim sogenannten CEO-Fraud nutzen sie Vertrauen, Autorität und modernste Technologien, um Mitarbeitende unter Druck zu setzen und zu finanziellen Transaktionen zu bewegen. Schon ein einziger erfolgreicher Angriff kann enorme wirtschaftliche und rechtliche Folgen haben. Umso wichtiger ist es, die Methoden zu kennen, um mögliche Warnzeichen rechtzeitig zu erkennen und erfolgreiche Angriffe besser verhindern zu können.
Das Wichtigste in Kürze
CEO-Fraud nutzt Autorität, Zeitdruck und Geheimhaltung, um Unternehmen zu schädigen.
Kriminelle setzen zunehmend auf Deepfake-Technologien, welche Angriffe zunehmend realistischer erscheinen lassen.
Klare Prozesse, gesunde Skepsis und technische Prüfungen sind der beste Schutz.
CEO Fraud
CEO Fraud zählt zu den besonders gefährlichen Formen des Social Engineering, weil Angreifer Autorität, Zeitdruck und Vertrauen gezielt ausnutzen.
Diese Folge des CyberSicher Podcasts behandelt typische Vorgehensweisen, reale Beispiele und konkrete Schutzmaßnahmen für Unternehmen und Mitarbeitende.
Was ist CEO Fraud?
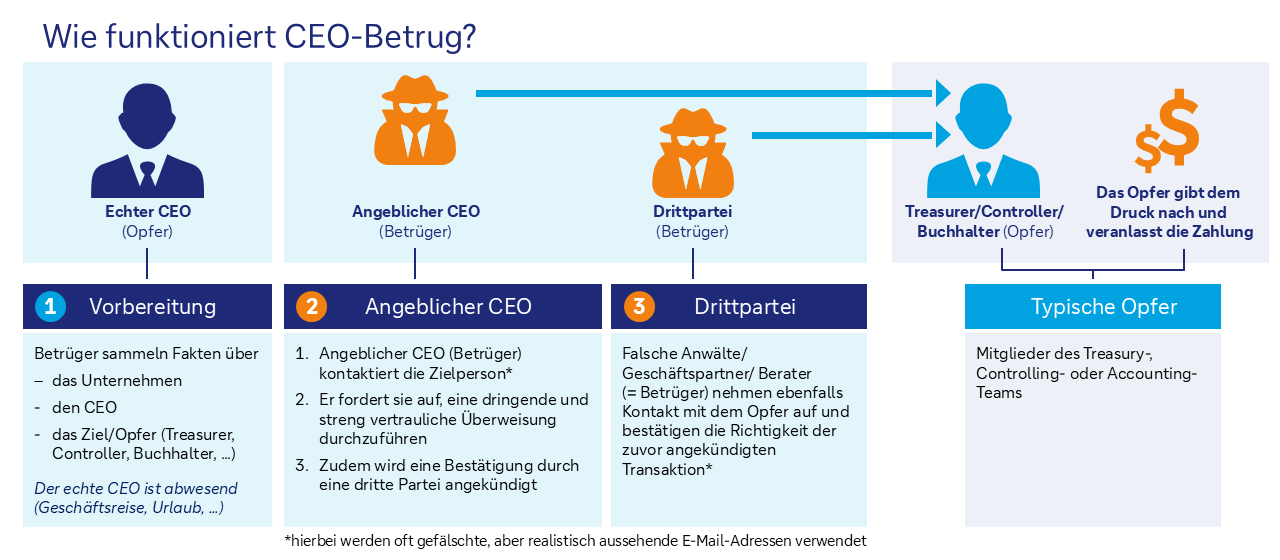
Beim sogenannten Chefbetrug, international auch CEO-Fraud genannt, geben sich Kriminelle als Geschäftsführer oder Vorstände aus. Ihr Ziel ist es, Mitarbeitende unter Druck zu setzen, damit diese hohe Geldbeträge auf betrügerische Konten überweisen.
Die Täuschung ist oft gut vorbereitet: E-Mails, Messenger-Nachrichten oder Telefonate wirken auf den ersten Blick echt. In jüngster Zeit nutzen Cyber-Kriminelle sogar Videokonferenzen mit täuschend realistischen Deepfakes. Wer in einer Stresssituation unter Druck gerät, läuft Gefahr, auf solche Maschen hereinzufallen.
Verwandte Betrugsarten

Business-E-Mail-Compromise (BEC):
Angreifer nutzen gefälschte oder kompromittierte geschäftliche E-Mail-Konten (z. B. über Look-alike-Domains oder Kontoübernahmen), um echte Kommunikation nachzuahmen. Häufig beobachten sie zuvor Abläufe und schreiben dann gezielt an Buchhaltung/Finance mit einer „dringenden“ Zahlungsanweisung – das Geld wird auf ein Täterkonto umgeleitet.

Gefälschte Rechnungen:
Kriminelle versenden plausibel wirkende Rechnungen mit echten Logos, Projektnamen oder Referenzen – teils für tatsächlich beauftragte Leistungen, teils komplett erfunden. Der Trick steckt oft in manipulierten Zahlungsdaten (z. B. geänderte IBAN) oder in „kleinen“ Beträgen, die im Alltag durchrutschen sollen.

Lieferantenbetrug:
Hier geben sich Täter als bestehender Dienstleister/Lieferant aus und fordern eine Änderung der Bankverbindung (per Mail, Brief oder Anruf, oft mit gefälschten Dokumenten). Wird die Änderung übernommen, laufen danach Zahlungen für echte Lieferungen/Services auf das falsche Konto – häufig fällt es erst bei der Mahnung des echten Lieferanten auf.
Rechnungs-/Zahlungsumleitungsbetrug (Invoice Redirection Fraud)

Angreifer manipulieren echt wirkende Rechnungen oder Zahlungsanweisungen, um Geld auf ihre eigenen Konten umzuleiten. Häufig kompromittieren sie E-Mail-Konten von Lieferanten oder geben sich sehr überzeugend als diese aus.
So können Sie Betrug besser vorbeugen:
- Führen Sie strenge interne Freigabe-Workflows für finanzielle Transaktionen ein.
- Prüfen Sie regelmäßig, ob es Änderungen bei Namen, Adressen oder Kontodaten gibt.
- White List: Führen Sie eine Liste mit verifizierten, echten Zahlungskonten.
- Prüfen Sie Änderungen an Zahlungsdaten nach dem Vier-Augen-Prinzip: Kritische Informationen dürfen nicht von einer Person allein geändert werden (zwei Personen bestätigen Änderungen an sensiblen Daten).
- Wenn ein Lieferant eine Änderung von Kontodaten anfordert: Verifizieren Sie die Anfrage, indem Sie den Lieferanten über einen bekannten, unabhängigen Kontaktweg erneut kontaktieren.
- Informieren Sie den Zahlungsempfänger aktiv, sobald die Zahlung ausgelöst wurde – so fallen falsche Kontodetails häufig frühzeitig auf.
- Veröffentlichen Sie keine Lieferanteninformationen (z. B. Firmennamen) unnötig öffentlich – Cyberkriminelle nutzen häufig frei zugängliche Quellen.
Wie gehen Cyber-Kriminelle bei CEO-Fraud vor?
Bevor sie aktiv werden, sammeln Betrüger gezielt Informationen. Öffentliche Quellen wie Firmenwebseiten, Handelsregister, Presseberichte oder Soziale Netzwerke wie LinkedIn liefern ihnen Details über Führungskräfte, Projekte und Strukturen. Auf dieser Basis entwickeln sie eine glaubwürdige Geschichte, etwa eine angeblich streng vertrauliche Übernahme.
Im nächsten Schritt suchen sie eine geeignete Zielperson, häufig Mitarbeitende aus der Finanzabteilung oder Personen mit Prokura. Die Kontaktaufnahme erfolgt dann über gefälschte E-Mail-Adressen, Messenger oder neuerdings auch per Telefon- oder Videocall. Unter dem Vorwand von Dringlichkeit und Geheimhaltung drängen die Cyber-Kriminellen schließlich auf eine Überweisung, meist ins Ausland und oft in mehreren Tranchen.
Reale Fälle von CEO-Fraud
- Singapur (Deepfake-Videoanruf „CEO + Führungskräfte“)
Was ist passiert (März 2025): Ein Finance Director eines multinationalen Unternehmens wurde über WhatsApp von jemandem kontaktiert, der sich als Senior Executive ausgab, und in einen Zoom-Call gelockt, in dem „CEO und weitere Personen“ Deepfakes waren. Er sollte über US$499.000 vom HSBC-Konto des Unternehmens überweisen. - Indien (WhatsApp-Imitation des Managing Director)
Was ist passiert (Anfang Juni 2025): Betrüger erstellten ein WhatsApp-Profil mit dem Foto des Managing Director, gaben sich als ihn aus und setzten interne Mitarbeitende/CFO unter Druck, „dringende“ Zahlungen auszulösen: rund US$299.053 auf ein Fake-Empfängerkonto.
Welche Warnsignale gibt es für CEO-Fraud?
Einige Merkmale tauchen bei fast allen Fällen von CEO-Fraud auf:
- Die Aufforderung kommt angeblich direkt von einer hochrangigen Führungskraft.
- Es wird massiver Zeitdruck aufgebaut, angeblich müsse sofort gehandelt werden.
- Absolute Verschwiegenheit wird verlangt – niemand dürfe eingeweiht werden.
- Negative Folgen werden angedroht, sollte man nicht kooperieren.
Wer diese Muster kennt, erkennt schneller, dass es sich um einen Betrugsversuch handeln könnte. Seien Sie also wachsam.
Wie können Sie sich und Ihr Unternehmen vor CEO-Fraud schützen?
- Kommunizieren Sie nur über offizielle Kanäle die in Ihrem Unternehmen verwendet werden, wie z.B. berufliche E-mail Accounts oder Microsoft Teams. Misstrauen Sie Nachrichten von privaten E-Mail-Adressen oder unbekannten Telefonnummern.
- Prüfen Sie bei Anrufen und Videocalls: stellen Sie Fragen, die nur die echte Person beantworten kann, da Deepfakes heutzutage täuschend echt sein können.
- Halten Sie interne Freigabeprozesse ein: Vier-Augen-Prinzip und klare Abläufe schützen zuverlässig, auch wenn Druck oder Geheimhaltung gefordert werden.
- Seien Sie aufmerksam bei ungewöhnlichen Transaktionsanweisungen: Überweisungen ins Ausland oder an unbekannte Konten sind immer ein Warnsignal.
- Bei Bedenken, beenden Sie die Unterhaltung und kontaktieren Sie die anfragende Person über die bekannte Telefonnummer oder Mailadresse um das Anliegen zu verifizieren.
FAQ: häufige Fragen zu CEO-Fraud
Zeige Inhalt von Wie erkenne ich gefälschte E-Mails?
Achten Sie auf Abweichungen in der Absenderadresse, ungewöhnliche Formulierungen oder externe Kennzeichnungen („Extern“). Achten Sie auch darauf, ob die Mail-Adresse kleine Rechtschreibfehler oder Sonderzeichen statt den richtigen Buchstaben beinhaltet.
Zeige Inhalt von Kann die Telefonnummer auf dem Bildschirm gefälscht sein?
Ja. Mit „Call-ID-Spoofing“ verschleiern Kriminelle ihre wahre Rufnummer. Rufen Sie im Zweifel selbst unter einer bekannten offiziellen Nummer zurück.
Zeige Inhalt von Was soll ich tun, wenn ich einen Betrugsversuch vermute?
- Informieren Sie sofort Ihren direkten Vorgesetzten, wenn Sie einen Betrugsversuch vermuten.
- Führen Sie keine Zahlungen oder sonstigen Transaktionen durch, ohne dies zuvor mit Ihrem Vorgesetzten oder den zuständigen Stellen abzustimmen und den inrwenwn Vorgaben zu folgen. Stellen Sie sicher, dass Sie die Verantwortlichen über bekannten E-Mail Adressen oder Telefonnummern kontaktieren.
- Beziehen Sie umgehend die IT- oder Sicherheitsteams Ihres Unternehmens ein wenn Sie einen Betrugsverdacht haben, damit der Vorfall geprüft und geeignete Schutzmaßnahmen eingeleitet werden können.