-

Informationssicherheit: Schutz Ihrer Daten im digitalen Alltag
Unternehmen stehen vor besonderen Herausforderungen: Cyberangriffe wie CEO-Fraud, gezielte Phishing-Kampagnen oder Ransomware-Attacken richten sich häufig gezielt gegen Firmen. Ein erfolgreicher Angriff kann nicht nur finanzielle Schäden verursachen, sondern auch das Vertrauen von Kunden und Partnern nachhaltig beeinträchtigen. Daher ist es entscheidend, dass alle Mitarbeitenden – vom Management bis zur Sachbearbeitung - die Bedeutung von Informationssicherheit verstehen und aktiv mitgestalten.
Das Wichtigste in Kürze
Phishing und Social Engineering sind zentrale Einfallstore – sensibilisierte Mitarbeitende und klare Meldewege sind Ihr stärkster Schutz.
Technische Grundlagen wie MFA, aktuelle Systeme, sichere Netze und geschützte E-Mail-Kommunikation können viele Angriffe frühzeitig verhindern.
Klare, gelebte Prozesse für Zahlungen, Datenzugriffe und Remote-Arbeit machen Informationssicherheit im Unternehmensalltag praktikabel.
Informationssicherheit
Informationssicherheit bildet die Grundlage für den Schutz von Unternehmensdaten, Systemen und Reputation.
Diese Folge des CyberSicher Podcasts erklärt zentrale Prinzipien, typische Risiken für Unternehmen und Verhaltensweisen, mit denen Mitarbeitende sensible Informationen besser schützen können.
Was ist Informationssicherheit?
Informationssicherheit umfasst alle technischen, organisatorischen und personellen Maßnahmen, die Daten schützen. Sie beruht auf drei zentralen Prinzipien:
- Vertraulichkeit: Nur autorisierte Personen haben Zugriff auf sensible Informationen.
- Integrität: Daten bleiben vollständig und unverändert.
- Verfügbarkeit: Wichtige Informationen und Systeme sind jederzeit nutzbar.
Diese Grundsätze bilden die Basis, um Ihre Daten vor Cyberangriffen, Phishing oder Schadsoftware zu bewahren.
Phishing: Gefahr für Passwörter und sensible Informationen
E-Mails sind nach wie vor eines der meistgenutzten Kommunikationsmittel – und gleichzeitig ein beliebter Angriffsweg für Cyberkriminelle. Gefälschte Nachrichten (Phishing-Mails) zielen darauf ab, vertrauliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen.
Vereinfacht lassen sich E-Mails mit Phishing-Inhalten in zwei Typen einteilen:
- Phishing zum Sammeln von Informationen
Ziel ist es, Zugangsdaten oder andere sensible Unternehmensinformationen zu erbeuten – zum Beispiel für E-Mail-Konten, Online-Banking oder interne Fachanwendungen.
Gelangen Angreifer an gültige Zugangsdaten, können sie sich als berechtigte Nutzer ausgeben, interne Systeme nutzen, Zahlungen anstoßen oder weitere Daten abziehen. Besonders gefährdet sind zentrale Accounts (z. B. von Administratoren, Finanzabteilungen oder Führungskräften). - Phishing zum Einschleusen von Schadsoftware
Hier soll die Empfängerin oder der Empfänger dazu gebracht werden, einen Anhang zu öffnen oder auf einen Download-Link zu klicken (z. B. „Rechnung“, „Bewerbung“, „Versandbestätigung“).
Eingeschleuste Schadsoftware kann Systeme verschlüsseln (Ransomware), Daten ausleiten oder sich unbemerkt im Unternehmensnetz verbreiten. Das kann zu Betriebsunterbrechungen, Reputationsschäden und regulatorischen Konsequenzen führen.
Worauf Unternehmen besonders achten sollten:
- Prüfen Sie Ihre Mails - ist die Absender-Adresse korrekt? Werden Sie zu sofortigem Handeln aufgerufen? Sind die Anhänge verdächtig? Richten Sie klare Prozesse zum Melden verdächtiger E-Mails ein (z. B. zentrale Security-Mailbox oder Meldeschaltfläche)
- Verschlüsselung: Ob beim Online-Banking, der E-Mail Kommunikation oder beim Speichern sensibler Daten - Verschlüsselung schützt Informationen vor dem Zugriff Unbefugter.
- Schulen Sie Ihre Mitarbeitenden regelmäßig zu Erkennungsmerkmalen von Phishing und aktuellen Betrugsmaschen und üben Sie dies mit simulierten Phishing-Kampagnen
- Stellen Sie sicher, dass E-Mail-Filterung, Virenschutz und Sicherheitsupdates zentral verwaltet und aktuell sind
- Legen Sie fest, über welche Kanäle Ihre Organisation wirklich vertrauliche Informationen anfordert - und kommunizieren Sie klar, was Sie niemals per E-Mail abfragen
- Passwort-Management etablieren: Setzen Sie Richtlinien für starke, einzigartige Passwörter und setzen Sie unternehmensweit auf freigegebene Passwort-Manager.
- Mobile Sicherheit regeln: Definieren Sie Vorgaben für dienstliche Smartphones und Tablets - etwa Apps nur aus offiziellen Stores und verpflichtende Updates.
- Sicheres Verhalten im Netz klar beschreiben: Legen Sie Regeln zum Umgang mit öffentlichen WLANs, Downloads und dem Teilen sensibler Daten fest und verankern Sie diese in Schulungen für Mitarbeitende.
Ausführliche Informationen zu typischen Phishing-Merkmalen, Beispielen und Erkennungsstrategien finden Sie in unserer separaten Knowledge Base zum Thema Phishing.

Multi-Faktor Authentifizierung (MFA) ergänzt Passwörter um einen zweiten Faktor und schützt Unternehmenskonten auch dann, wenn Zugangsdaten durch Phishing bekannt werden.
Setzen Sie MFA für alle geschäftskritischen Zugänge (z. B. E-Mail, Remote-Zugänge, Cloud, Online-Banking) verbindlich ein, und stellen Sie zentrale Richtlinien im Unternehmen sicher.
Weitere Details zu MFA finden Sie in dem Artikel „Multi-Faktor-Authentifizierung (MFA)“.
E-Mail-Verkehr richtig schützen
E-Mail ist in den meisten Unternehmen der wichtigste Kommunikationskanal – und zugleich ein zentrales Einfallstor für Angriffe. Neben dem Erkennen von Phishing-Nachrichten sollten Sie den E-Mail-Verkehr selbst absichern.
- Digitale Signatur einsetzen: Signierte E-Mails zeigen Empfängerinnen und Empfängern, dass die Nachricht tatsächlich von einem Unternehmenspostfach stammt und auf dem Weg nicht verändert wurde. Für besonders sensible Bereiche (z. B. Finanz-, HR- oder Managementkommunikation) sollte die Signatur Standard sein.
- Verschlüsselung für vertrauliche Inhalte: Personenbezogene Daten, Finanzinformationen oder vertrauliche Verträge sollten grundsätzlich nur verschlüsselt per E-Mail versendet werden. So können nur die vorgesehenen Kommunikationspartner den Inhalt lesen.
- Technik zentral steuern: Lösungen auf Basis digitaler Zertifikate sollten durch die zentrale IT bereitgestellt und verwaltet werden – inklusive klarer Vorgaben, wann E-Mails automatisch signiert und/oder verschlüsselt werden.
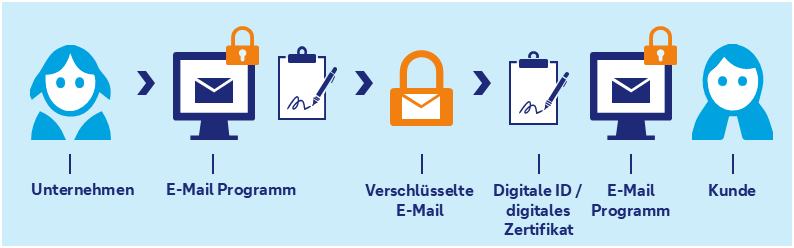
Trotz dieser technischen Schutzmechanismen bleibt Wachsamkeit der entscheidende Faktor: Auch eine scheinbar „korrekte“ E-Mail kann aus einem kompromittierten Konto stammen – hier setzt das Thema Social Engineering an.
Social Engineering – wenn Menschen statt Technik angegriffen werden
Phishing-E-Mails werden häufig mit Social-Engineering-Methoden kombiniert: Angreifer nutzen recherchierte Informationen, um seriös zu wirken, Namen oder Rollen zu fälschen und Mitarbeitende unter Druck zu setzen oder ihre Hilfsbereitschaft auszunutzen.
Worauf Sie in ihrem Unternehmen achten sollten:
- Sensibilisieren Sie Mitarbeitende dafür, kritische Anfragen zu hinterfragen – auch wenn sie scheinbar von Vorgesetzten, Geschäftspartnern oder Banken stammen.
- Ermutigen Sie Mitarbeitende ausdrücklich, „Nein“ zu sagen und Rückfragen zu stellen, wenn etwas ungewöhnlich oder widersprüchlich wirkt.
- Kontaktkanäle klar regeln: Machen Sie transparent, über welche Kanäle Ihr Unternehmen offiziell kommuniziert (z. B. E-Mail, Telefon, Videokonferenzen).
- Schützenswerte Unternehmensinformationen begrenzen: Prüfen Sie, welche internen Informationen öffentlich oder leicht zugänglich sind – z. B. Organigramme, Durchwahllisten, Raumpläne, Projekt- und Kundeninformationen. Solche Daten liefern Social Engineers wichtige Ansatzpunkte.
- Legen Sie klare Freigabeprozesse für Zahlungen, Stammdatenänderungen oder die Weitergabe sensibler Informationen fest (z. B. Vier-Augen-Prinzip, Rückruf unter bekannten Nummern).
- Die „Human Firewall“, also der Mitarbeitende selbst ist die erste Verteidigungslinie in jedem Unternehmen. Schulen Sie Ihre Mitarbeitenden daher regelmäßig in Cybersicherheitstrainings hinsichtlich aktueller Bedrohungen und Schutzmaßnahmen.
Beispiele für Social-Engineering-Angriffe, typische Vorwände und Warnsignale finden Sie in unserer Knowledge Base zum Thema Social Engineering.
Nachhaltige Informationssicherheit
Informationssicherheit ist kein einmaliger Vorgang, sondern ein fortlaufender Prozess. Gerade in Zeiten zunehmender Cyberangriffe ist es entscheidend, beim Umgang mit sensiblen Daten besondere Vorsicht walten zu lassen und innerhalb Ihrer Organisation das Bewusstsein für die Bedeutung von Informationssicherheit zu schärfen. Mit bewusstem Verhalten aller Akteure – von sicheren Passwörtern über das Erkennen verdächtiger E-Mails bis zur regelmäßigen Aktualisierung von Geräten – leisten Sie gemeinsam einen aktiven Beitrag zum Schutz Ihrer persönlichen und beruflichen Informationen.
5 Tipps für mehr Informationssicherheit in Ihrem Unternehmen
- Mitarbeitende stärken
Sensibilisieren Sie Ihre Teams regelmäßig für Phishing, Social Engineering und sicheres Verhalten – und richten Sie klare Meldewege für verdächtige E-Mails und Anrufe ein. - Konten konsequent absichern
Setzen Sie starke, einzigartige Passwörter in Kombination mit Mehrfaktor-Authentifizierung für alle geschäftskritischen Zugänge ein und unterstützen Sie dies durch Passwort-Manager. - E-Mail-Kommunikation schützen
Etablieren Sie Richtlinien, wann E-Mails signiert und verschlüsselt werden müssen, und stellen Sie entsprechende Lösungen zentral bereit – insbesondere für vertrauliche Inhalte. - Sichere Technik und Netze nutzen
Sorgen Sie für aktuelle Betriebssysteme, Virenschutz und Browser, schützen Sie Heim- und Firmenrouter durch starke Passwörter und ermöglichen Sie externen Zugriff nur über gesicherte Verbindungen (z. B. VPN). - Klare Prozesse für kritische Vorgänge definieren
Regeln Sie verbindlich, wie Zahlungen freigegeben, Stammdaten geändert und sensible Informationen weitergegeben werden dürfen (z. B. Vier-Augen-Prinzip, Rückruf unter bekannten Nummern) – und kommunizieren Sie diese Vorgaben eindeutig im Unternehmen.
FAQ: häufige Fragen zu Informationssicherheit
Zeige Inhalt von Welche Bedeutung hat Informationssicherheit?
Sie schützt sensible Daten vor Missbrauch, unbefugtem Zugriff und Manipulation – und ist besonders bei finanziellen Transaktionen unverzichtbar.
Zeige Inhalt von Wie erkenne ich eine Phishing-E-Mail?
Achten Sie auf unerwartete Anfragen (z. B. Passwörter/MFA-Codes, Zahlungen, „Account bestätigen“), Zeitdruck/Dringlichkeit und Geheimhaltungsaufforderungen. Prüfen Sie die Absenderadresse und Domain genau, fahren Sie mit der Maus über Links, um die echte Ziel-URL zu sehen, und seien Sie vorsichtig bei Anhängen (besonders ZIP/Office-Dateien). Wenn etwas „komisch“ wirkt: nicht klicken, stattdessen über den vorgesehenen Meldeweg melden und die Anfrage über einen bekannten, offiziellen Kontaktweg verifizieren.
Zeige Inhalt von Warum sind starke Passwörter so wichtig?
Komplexe Passwörter erschweren den Zugriff durch Cyberkriminelle erheblich und bieten so einen wirksamen Schutz.
Zeige Inhalt von Was bringt Mehr-Faktor-Authentifizierung (MFA)?
MFA ergänzt Ihr Passwort um eine zusätzliche Sicherheitsabfrage (z. B. SMS oder App-Code) und macht den Zugriff auf Ihr Konto deutlich sicherer.
Zeige Inhalt von Wie kann ich mobile Endgeräte besser schützen?
Nutzen Sie nur Apps aus offiziellen Stores, installieren Sie regelmäßig Updates und vermeiden Sie die Nutzung öffentlicher WLANs für sensible Aktivitäten im Online-Bereich wie Banking.